
Kubernetes-Applikationsplattform
Managierte Control Plane auf 3 RZ, GPU-Node-Gruppen, Konsolen-Addons.
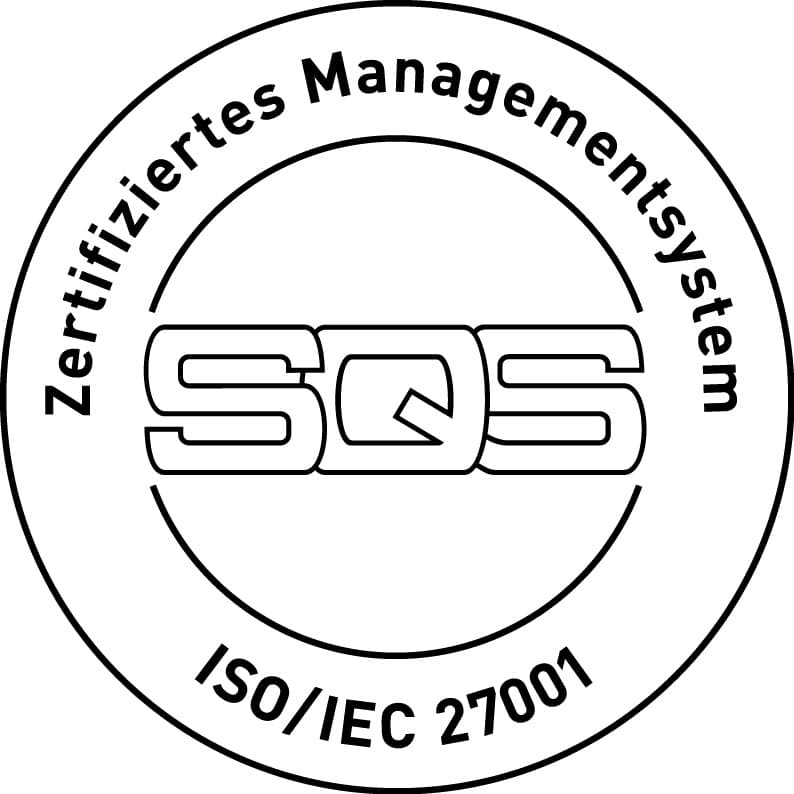
Ein Platform-Team, das seine Applikationsplattform in der Schweiz aufbaut, kombiniert fünf Bausteine im selben Tenant: den verwalteten Cluster für die Ausführung, Registry as a Service für Images, Vault as a Service für Secrets, das VPC für die Netzisolation und das Addon Monitoring Agents für Observability. Das Team behält kubectl, Helm und sein GitOps; Hidora SA betreibt die Control Plane und das Talos-OS der Nodes. Der Service selbst, sein verwalteter Umfang und sein Preis: das Managed Kubernetes.
- Cluster
- Node-Gruppen
- Addons
- ISO 27001
- 3 RZ
- SLA 99,99 %
Für Platform-Teams und die IT-Leitung: CNCF-zertifiziertes Kubernetes, betrieben von Hidora SA, ohne US-Mutter. kubectl, Helm und GitOps bleiben. API und Konsole heute; Terraform- und Cluster-API-Integration in Vorbereitung. Engineer-Support FR/EN. nDSG-Rahmen. Die 14-Tage-Trial umfasst GPUs.


Pfad
01
Cluster
Hidora-SA-Control-Plane auf jedem RZ (Genf, Gland, Luzern), 32 CHF/Monat. Talos-Nodes, Certified Kubernetes Hosted.
02
Node-Gruppen
Hikube verteilt Worker automatisch auf jedes RZ, inklusive GPU-Node-Gruppen (L4, L40S, A100-80, RTX 6000 Pro, H100, H200).
03
Addons
Optional in der Konsole (Cert-Manager, Ingress NGINX, GPU Operator, Flux CD, Velero…). Cilium, CoreDNS und VPA sind immer da.
04
Trial
14 Tage, GPUs inklusive. Trial anfragen, oder mit einem Ingenieur sprechen.
Im Detail
Eine souveräne Kubernetes-Plattform ist nicht nur eine managierte Control Plane. Es sind Cluster, Registry, VPC, Secrets und Observability unter demselben Recht. Bei Hikube betreibt Hidora SA die Control Plane in der Schweiz, in Genf, Gland und Luzern. Worker, PVCs, Registry as a Service und Vault as a Service bleiben im Tenant. Keine Replikation in die EU oder die USA. Eine Zürich-Region eines US-Konzerns bietet diese Rechtsgrundlage nicht: der CLOUD Act bleibt. Platform-Teams behalten kubectl, Helm, Flux oder Argo. Hikube-API und Konsole erzeugen Cluster, Node-Gruppen und GPUs. Support auf Französisch und Englisch. Die 14-Tage-Trial umfasst GPUs. nDSG-Rahmen. Kein PaaS, das Kubernetes versteckt. Produktdetail: das Managed Kubernetes.
Zwei getrennte CNCF-Programme, beide bereits im Landscape. Hikube Managed Kubernetes ist Certified Kubernetes Hosted: der Cluster ist CNCF-konformes Kubernetes, kein Haus-Fork. Hidora SA ist Kubernetes Certified Service Provider (KCSP): der Betreiber der Control Plane ist zertifizierter Provider. Beide Einträge stehen im CNCF Landscape, kein Haus-Badge. Cluster laufen auf Talos. Das ist nicht CNCF AI Conformance: wir beanspruchen sie nicht.
Talos Linux existiert nur, um Kubernetes zu betreiben. Ubuntu oder Rocky mit kubelet behält SSH, Paketmanager und ein allgemeines OS: Nodes driften, die Angriffsfläche wächst. Talos ist unveränderbar. Kein SSH, keine Admin-Shell. Config per API. Weniger Drift, Image-Upgrades statt apt. kubectl und Helm bleiben: Standard-Kubernetes, CNCF-zertifiziert. Das ist bereits die Basis der Hikube-Cluster, keine Option.
Ja. Hidora SA betreibt die Control Plane mit Replicas in Genf, Gland und Luzern. etcd folgt den drei Sites: Sie installieren keine API-Server, überwachen kein Quorum und lösen kein Failover aus. Die verwaltete Control Plane ist mit 32 CHF/Monat publiziert. Eine Control Plane, die den Verlust einer Site überlebt, reicht für die Anwendung allein nicht: Hikube verteilt die Worker; Topology-Spread und PDBs für Pods bleiben bei Ihnen. Der Guide die Anleitung für drei Rechenzentren und der Artikel die Hochverfügbarkeitsarchitektur decken das Quorum ab; RPO und SLA-Guthaben werden nicht publiziert.
Ja. Worker laufen in Ihrem Tenant, als Node-Gruppen. Hikube verteilt sie automatisch über Genf, Gland und Luzern: Sie wählen das RZ nicht. Kubernetes verteilt Pods nicht von allein: ein Deployment mit drei Replicas kann alle drei im selben RZ legen. Topology-Spread und PodDisruptionBudget bleiben Ihre. Ohne diese Constraints zeigt ein korrekt betriebener Hikube-Cluster die publizierte HA-Klasse auf Anwendungsebene nicht. Das ist die übliche Managed-Kubernetes-Teilung, klar gesagt.
Sie legen mehrere Node-Gruppen im Cluster an: CPU für die Basis, GPU für Inferenz oder Training. Worker-Autoscaling folgt der Last. GPU-Node-Gruppen nutzen den publizierten NVIDIA-Katalog: L4, L40S, A100-80, RTX 6000 Pro, H100, H200. Sie sind in der 14-Tage-Trial. Der GPU Operator (optionales Addon) installiert Treiber und Device-Plugin. HAMi, ebenfalls optional, teilt eine Karte auf Pods auf und braucht den GPU Operator. Kartendetail: den GPU-Katalog.
Immer im Cluster, Sie haken sie nicht an: Cilium (eBPF-CNI, Netz und Security), CoreDNS (Cluster-DNS), Vertical Pod Autoscaler (passt Pod-Ressourcen an). Optionale CLUSTER ADDONS in der Konsole: Cert-Manager (automatische SSL/TLS-Zertifikate), Ingress NGINX (NGINX-Ingress-Controller), Gateway API (Kubernetes-Gateway-API-CRDs, experimenteller Kanal, wir sagen es so), GPU Operator (NVIDIA-GPU-Verwaltung), HAMi (GPU-Virtualisierung, eine Karte auf Pods teilen, braucht GPU Operator), Flux CD (GitOps), Monitoring Agents (Logs und Metriken), Ouroboros (korrigiert Hairpin-NAT für ingress-nginx mit PROXY-Protocol, braucht Ingress NGINX), Velero (Kubernetes-Backup und Restore). Cluster-Admins können Helm-Values dieser optionalen Addons in der Konsole überschreiben. Das ist der technische Hebel für das Platform-Team, Addon für Addon.
Hidora SA betreibt die Control Plane, Talos auf den Nodes, Cilium, CoreDNS, VPA, die drei RZ und Engineer-Support FR/EN. Sie behalten kubectl, Helm, Workloads, GitOps, Node-Gruppen-Dimensionierung, Topology-Spread, PDBs und die Config optionaler Addons (inkl. Helm-Overrides in der Konsole). Registry, VPC und Vault bleiben im gleichen Tenant, wenn Sie sie nutzen. Terraform- und Cluster-API-Integration in Vorbereitung: heute erzeugen Hikube-API und Konsole den Cluster. Kein PaaS, das Kubernetes versteckt, und kein Cluster, den Sie von Hand installieren müssen.
Platform-Teams, die zertifiziertes Kubernetes wollen, kein opakes PaaS. GitOps (Flux in der Konsole, oder Argo, das Sie installieren). GPU-Inferenz und Training in der Schweiz, auf eigenen Node-Gruppen. Fachanwendungen bereits containerisiert, die unter Schweizer Recht bleiben müssen (nDSG). Exit aus einer Hyperscaler-Europa-Region, deren Mutter amerikanisch bleibt. Das ist nicht der erste Schritt eines VMware-Exits, der noch auf VMs läuft: dieser Pfad ist den VMware-Exit.
Monitoring Agents (optionales Addon) sammeln Logs und Metriken im Cluster. Ein Stack im Tenant (Grafana, VictoriaMetrics, VictoriaLogs): Metriken nicht standardmässig in ein US-SaaS. Details in der Doku.
Ja. Helm, Flux oder Argo behalten. Flux CD ist ein optionales Addon in der Konsole. Hikube-API und Konsole steuern den Cluster (Node-Gruppen, Addons, Kubeconfig); Git die Workloads. Terraform- und Cluster-API-Integration in Vorbereitung: heute nicht live. kubectl bleibt.
Passende Produkte
 Managed KubernetesDediziertes Managed Kubernetes in der Schweiz, Worker in Ihrem Tenant.
 GPU-CloudSechs dedizierte NVIDIA-Karten, 24 bis 141 GB.
- Registry as a ServiceSchweizer private Registry, Satellit von Managed Kubernetes. Auth im Projekt.
- VPC & SubnetzeVMware-VLANs zu VPC und Subnetzen, drei CH-RZ, kein SDN-Fabric nachkaufen.
- Vault as a ServiceSecrets und Schlüssel in der Schweiz, für Apps, CI und Kubernetes.
Häufige Fragen
Hidora SA ist KCSP. Hikube Managed Kubernetes ist Certified Kubernetes Hosted (CNCF). Beide Einträge stehen im CNCF Landscape. Cluster laufen auf Talos Linux. Das ist nicht CNCF AI Conformance.
Ja, durch exklusives Schweizer Hosting. Hidora SA betreibt die Control Plane in Genf, Gland und Luzern. Cluster, Registry, VPC, Vault und Observability bleiben im Tenant. Keine EU/US-Replikation, keine US-Mutter. kubectl, Helm und GitOps bleiben. GPUs in der 14-Tage-Trial. nDSG-Rahmen.
Die verwaltete Kubernetes-Control-Plane ist mit 32 CHF/Monat publiziert. Worker und GPUs werden nach Verbrauch abgerechnet, gemäss Katalog-SKUs. Die 14-Tage-Trial ohne Kreditkarte umfasst GPUs.
Ja, in der Konsole, für optionale CLUSTER ADDONS. Das ist der Hebel der Cluster-Admins: Überschreibungen werden Addon für Addon in der Konsole gesetzt.
Terraform- und Cluster-API-Integration in Vorbereitung. Heute: Hikube-API und Konsole. kubectl, Helm und S3-Clients bleiben.
Nein. Das Gateway-API-Addon installiert Kubernetes-Gateway-API-CRDs auf dem experimentellen Kanal. Wir sagen es so. Ingress NGINX bleibt die klassische Ingress-Option, ebenfalls optional.
Nein, wenn Sie bei Hikube Registry as a Service und Vault as a Service bleiben. Images aus ECR oder GHCR, oder Secrets in einem US-KMS, brechen die Cluster-Souveränität. Die Plattform hält alles im gleichen Schweizer Tenant.
Engineer-Support auf Französisch und Englisch, aus Genf.
Bereit für 100 % Schweizer Infrastruktur?
14-Tage-Trial, keine Karte. GPUs inklusive.