
VPC & subnets
VLAN VMware vers VPC et subnets, trois DC suisses, sans fabric SDN à racheter.
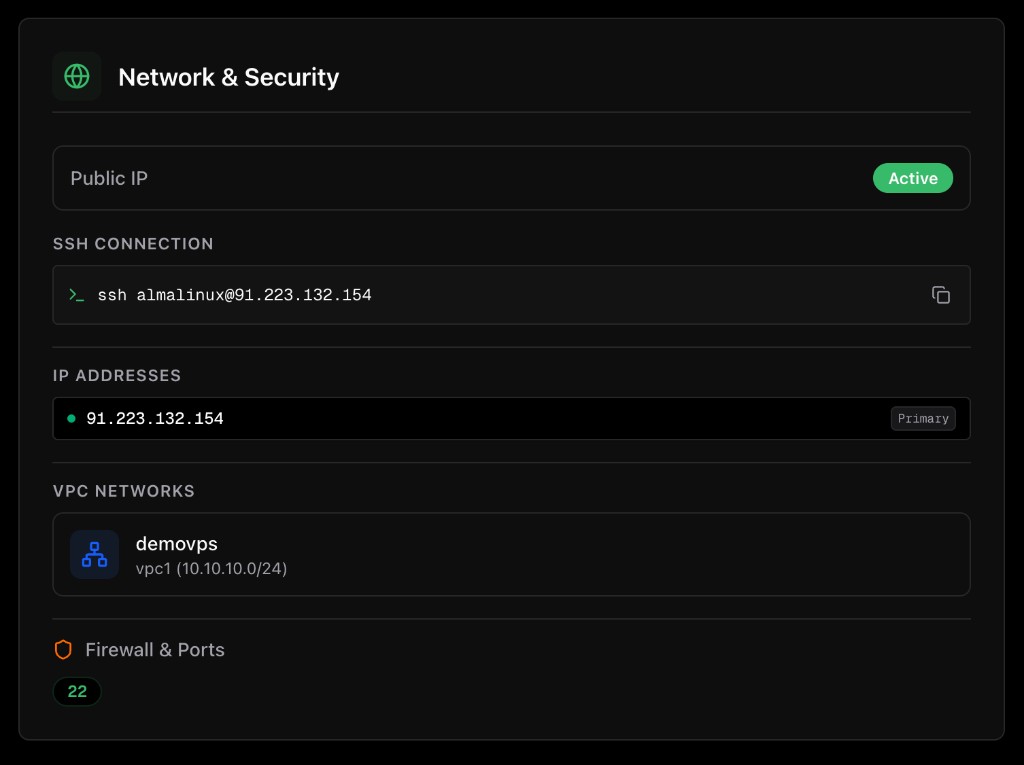
Un VPC Hikube est un réseau privé dans votre tenant, sur Genève, Gland et Lucerne. Les subnets segmentent applications, données et administration. C’est le mapping VLAN / port-groups d’un exit VMware : prod, DMZ, backup, admin. Isolation par projet (réseau, stockage, identités).
- VLAN vers subnets
- Isolation projet
- 3 DC interconnectés
- ISO 27001
- 3 DC
- SLA 99,99 %
Cas typique exit VMware : recoller les VLAN et port-groups en subnets. Pas de fabric propriétaire à réapprendre. La micro-segmentation NSX très poussée demande un atelier : tout ne se traduit pas 1:1. BGP n’est pas un SKU publié. VPN ou lien site à site : parler à un ingénieur. Parcours : la sortie de VMware.
Capacités
VLAN vers subnets
Prod, DMZ, backup, GPU, admin. Ancre : le découpage en sous-réseaux.
Isolation projet
Réseau, stockage, identités séparés.
3 DC interconnectés
Interconnect privé entre Genève, Gland et Lucerne. IPv4 publique : 4 CHF/IP/mois, bascule sur les 3 sites.
Trafic IN/OUT
Non facturé. Ingress Kubernetes managé : 32 CHF/mois.
Pas de NSX à racheter
VPC + subnets + API. La micro-segmentation NSX lourde demande un atelier.
Pilotage API
API Hikube et console. Intégration Terraform en préparation. VPN site à site : un ingénieur.
Dans le détail
Reprenez la logique VLAN : un subnet applications, un subnet données, un subnet administration, éventuellement DMZ et backup. Les GPU et les bases n’ont pas besoin d’être sur le même broadcast que le bastion. L’API déclare les subnets. Un atelier réseau cadre le plan d’adressage pour un exit VMware. Hikube répartit les workers Kubernetes automatiquement : vous ne placez pas les nœuds DC par DC.
Pas de NSX à racheter. Le modèle est VPC + subnets + API. Vous n’apprenez pas un fabric propriétaire pour coller trois VLANs. Les cas NSX très spécifiques (micro-segmentation complexe) demandent un atelier : tout ne se traduit pas 1:1. En sortie : pas de fabric à racheter pour partir.
VPN ou lien site à site : en parler à un ingénieur. BGP n’est pas un SKU publié. Le peering du client, s’il le fait déjà dans son DC, reste un sujet d’atelier, aucune ligne tarifaire publiée.
Sans VPC, chaque machine que vous créez est une île avec une adresse publique, et la seule barrière entre votre base de données et Internet est un pare-feu que quelqu’un doit penser à configurer. Le VPC inverse la valeur par défaut : rien n’est joignable de l’extérieur tant que vous ne l’avez pas décidé. Concrètement, il sert à quatre choses.
- Il garde privé ce qui doit l’être : une base managée écoute dans le VPC et ne répond pas depuis Internet, sans configuration de votre part
- Il sépare ce qui n’a pas à se parler, par sous-réseaux : production, préproduction, sauvegarde, administration
- Il relie vos machines entre elles sans passer par Internet : une application parle à sa base par une adresse privée, et ce trafic ne sort pas
- Il donne un point d’entrée unique depuis vos locaux, par VPN ou liaison site à site, au lieu d’une adresse publique par machine
- Les quotas et limites par tenant ne sont pas publiés ici : si votre plan d’adressage est contraint, faites-les confirmer avant de le figer
Hidora SA opère l’underlay, l’interconnect des trois DC, le VPC et le support FR/EN. Vous gardez le plan d’adressage, les ACL applicatives, le bastion et les exposés publics que vous justifiez. Intégration Terraform en préparation : aujourd’hui, API Hikube et console.
Exit VMware : recoller prod, DMZ, backup, admin. Bases et brokers sans internet. GPU isolés. Kubernetes dans le même tenant. Santé et finance : isolation par projet pour l’AIPD. Page instances : les instances cloud.
IPv4 publique : 4 CHF/IP/mois, bascule sur les trois sites. Trafic IN/OUT non facturé. Ingress Kubernetes managé : 32 CHF/mois. BGP n’est pas un SKU publié. VPN ou lien site à site : cadrage ingénieur, aucune ligne publiée. Page tarifs : la page tarifs.

Questions fréquentes
Non. Hikube est un cloud souverain : compute, stockage, sauvegardes et métadonnées restent sur trois datacenters indépendants en Suisse (Genève, Gland, Lucerne). Aucune réplication vers l’UE ou les États-Unis.
L’opérateur est Hidora SA, société suisse à Lancy (Genève), sans maison-mère US. Compute, stockage, backups et métadonnées restent à Genève, Gland et Lucerne. Ce n’est pas la même base légale qu’AWS, Azure ou GCP. Nous ne sommes pas votre avocat : le RGPD pour des données UE en Suisse s’appuie notamment sur l’adéquation.
Par l’API Hikube et la console. Intégration Terraform et Cluster API en préparation. kubectl, Helm et les clients S3 restent. Docs : docs.hikube.cloud.
Oui : le découpage en sous-réseaux décrit le découpage. Il n’y a pas de page séparée en V1.
Non. Hikube répartit automatiquement les workers sur Genève, Gland et Lucerne. Topology spread des pods reste le vôtre.
Non. Trafic IN/OUT non facturé, comme publié. IPv4 publique : 4 CHF/IP/mois. Ingress Kubernetes : 32 CHF/mois.
Oui. Hikube est un cloud suisse IaaS (VMs, Kubernetes managé, GPU, S3, backup, vault) opéré par Hidora SA sur trois datacenters : Genève, Gland, Lucerne. SLA publié 99,99 %, ISO 27001, support ingénieur en français et en anglais. Ce n’est pas de l’hébergement web mutualisé. Les GPU sont dans l’essai de 14 jours. Windows Server est une image licenciée sur les instances.
Prêt à tourner sur une infra 100 % suisse ?
14 jours d’essai, sans carte. GPU inclus.