
Santé
Hébergement suisse sous nLPD pour établissements de santé et éditeurs
Hikube pour la santé est un opérateur suisse : applications et données exclusivement à Genève, Gland et Lucerne, isolation réseau et stockage par projet, chiffrement, Backup as a Service et Vault dans le tenant. Cadre nLPD, pour les établissements et éditeurs qui doivent rester en Suisse. Hikube n’est pas un hébergeur HDS et n’est pas certifié HDS.
- Périmètre
- Isolation
- Secrets et copies
- ISO 27001
- 3 DC
- SLA 99,99 %
Pour un hôpital, un réseau de soins, un éditeur DPI ou un laboratoire qui doit rester en Suisse : résidence exclusive, opérateur Hidora SA, isolation par projet, DPA. Hikube ne certifie pas votre AIPD. Les équipes qui cherchent HDS doivent aller ailleurs. Support FR/EN. Parler à un ingénieur.
Parcours
01
Périmètre
AIPD, rétention, accès admin : avec un ingénieur. Hikube ne rédige pas l’AIPD à votre place.
02
Isolation
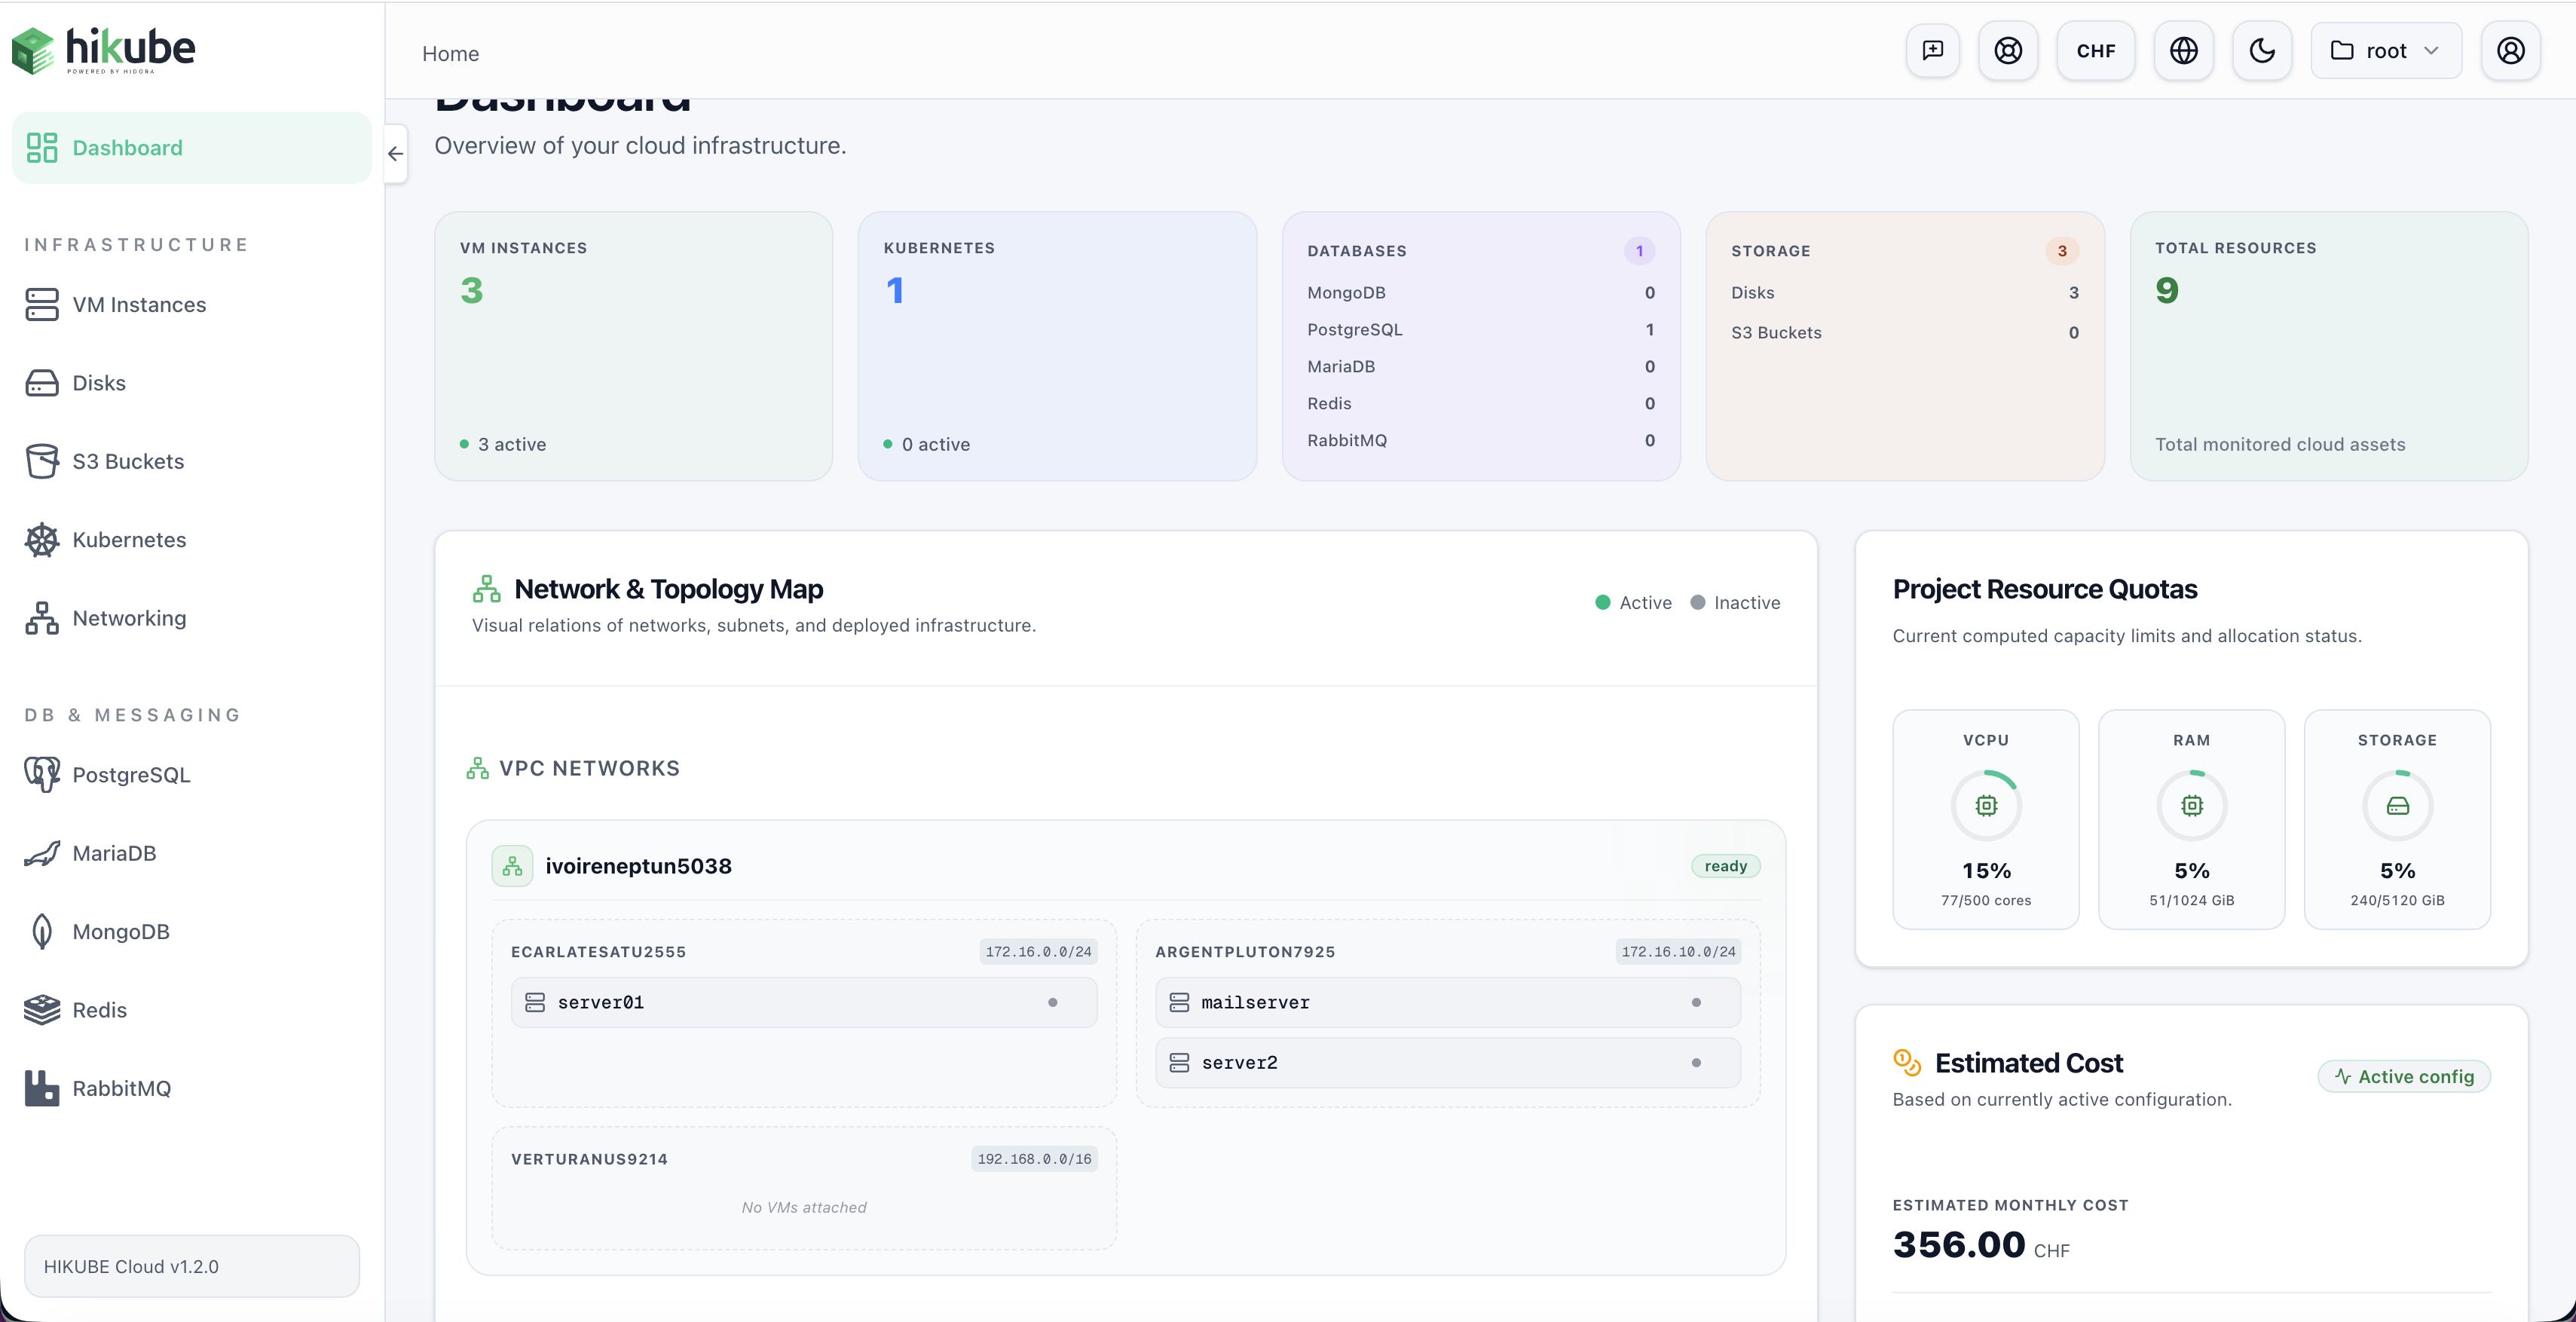
Réseau, stockage, identités par projet. Bases managées dans le VPC. Pas d’exposé internet par défaut.
03
Secrets et copies
Vault et Backup as a Service dans le tenant. Un bucket US pour les copies de santé casse le dossier.
04
DPA
Disponible sur demande. Cadre nLPD. Hikube n’est pas certifié HDS.
Dans le détail
Non, explicitement. Hikube n’est pas un hébergeur HDS et n’est pas certifié HDS. HDS est une certification française d’hébergement de données de santé. Le positionnement ici est suisse : nLPD (nouvelle loi fédérale sur la protection des données, nFADP en anglais) pour des établissements et éditeurs qui doivent rester en Suisse, avec des données à Genève, Gland et Lucerne. Si votre appel d’offres exige HDS, ce n’est pas Hikube. Page collectivités : le secteur public. Page finance : le parcours finance et FINMA.
Localisation (trois DC suisses), opérateur Hidora SA sans maison-mère US, DPA, isolation tenant, chiffrement disponible, Backup as a Service et Vault dans la même juridiction, ISO 27001 SQS (attestation sur demande). Hikube ne certifie pas votre AIPD et n’est pas votre DPO. Rétention, bases légales, sous-traitants que vous ajoutez et accès admin restent votre dossier. Un ingénieur cadre ces éléments, il ne signe pas l’AIPD.
Par projet : réseau (VPC et subnets), stockage, identités. Les bases managées écoutent dans le VPC. Kubernetes, si vous l’utilisez : workers répartis automatiquement sur Genève, Gland et Lucerne, vous ne choisissez pas le DC ; topology spread et PDB pour les pods restent les vôtres. Vault pour les secrets applicatifs. Ce n’est pas un réseau plat partagé entre clients.
Non si vous restez sur Backup as a Service Hikube. Les copies restent à Genève, Gland et Lucerne. Un bucket US ou un KMS américain pour les copies de santé casse le dossier nLPD. On ne publie pas de RPO. Le runbook de restore applicatif reste le vôtre. Détail : la sauvegarde managée et sauvegarde, vault et conformité.
Rarement le dossier patient informatisé lui-même, souvent ce qui gravite autour : un entrepôt de données de recherche, un pipeline d’analyse d’images, un portail de prise de rendez-vous, une application d’éditeur déployée pour un établissement. Le point de bascule est presque toujours le même : à partir de quand les données sont-elles encore des données de santé, et jusqu’où la pseudonymisation tient.
- Le périmètre des données sensibles, tranché avant le déploiement et pas après le premier incident : c’est votre analyse, pas la nôtre
- L’isolation par projet, pour que la recherche et le soin ne partagent ni réseau ni identités
- Les images et les gros volumes sur du stockage objet du même tenant, le stockage objet S3
- Le calcul GPU quand il y a de l’analyse d’images, sans que les jeux de données sortent de Suisse, le catalogue GPU
- La durée de conservation, qui vient de votre cadre métier et se traduit en politique de sauvegarde : elle ne se déduit d’aucun réglage par défaut
Un dossier santé se construit à deux, et la répartition se décide au départ. Hikube n’est ni votre auditeur ni votre conseil : la plateforme fournit des pièces, l’analyse reste chez vous.
- Demandé à Hidora : le DPA, la localisation des données et des sauvegardes, la description de l’isolation, l’attestation ISO 27001 et son périmètre, la liste des sous-traitants
- Produit par vous : l’analyse d’impact, la base légale du traitement, la durée de conservation, l’information des personnes concernées
- Produit par votre éditeur logiciel, si l’application vient de lui : la conformité de son produit, que ni vous ni l’hébergeur ne pouvez attester à sa place
- Testé ensemble avant la mise en service : la restauration d’une sauvegarde, chronométrée, sur des données représentatives
Hidora SA opère l’IaaS, les trois DC, le VPC, la réplication bloc (sync ou async, pas le même RPO), backup plateforme, vault et le support FR/EN. Vous gardez OS ou cluster, applications métier, accès soignants, AIPD, rétention et tests de restore. Intégration Terraform en préparation : aujourd’hui, API Hikube et console.
Établissements de santé suisses, réseaux cantonaux, éditeurs qui livrent en Suisse et doivent rester sous nLPD. Pas les appels d’offres HDS français. Pas FINMA (voir le parcours finance et FINMA). Pas d’étude de cas chiffrée publiée.
Un DPA Hikube est disponible sur demande, via le contact ingénieur. Il encadre le traitement par Hidora SA comme sous-traitant. L’AIPD (DPIA) est votre document : bases légales, rétention, accès soignants, sous-traitants que vous ajoutez. Hikube fournit localisation, isolation, ISO 27001 SQS (attestation sur demande) et le DPA. Hikube ne certifie pas l’AIPD et n’est pas votre DPO. Un ingénieur cadre les faits techniques, il ne signe pas l’analyse.
NVMe réseau, toujours géo-redondants sur Genève, Gland et Lucerne. Réplication synchrone (temps réel) ou asynchrone (plus performant). Pas le même RPO pour sync et async. Pas de volume local non répliqué. Nous ne publions ni RPO ni IOPS. Intégration Terraform en préparation : aujourd’hui, API Hikube et console. Détail : le stockage bloc.
Support ingénieur FR/EN depuis Genève. Guichet 08:00–18:00 CET ; supervision infrastructure 24×7. Un essai 14 jours peut suivre pour un pilote technique, pas un self-serve sur des volumes de santé. SLA publié 99,99 % ; crédits et exclusions au contrat signé. For exclusif Genève. Détail : le périmètre du support.
Produits liés
- Backup as a ServiceSauvegardes managées en Suisse, PRA VMware.
- Vault as a ServiceSecrets et clés en Suisse, pour apps, CI et Kubernetes.
 Bases de données managéesPostgreSQL, MariaDB, Redis, MongoDB, ClickHouse : opérés en Suisse.
- VPC & subnetsVLAN VMware vers VPC et subnets, trois DC suisses, sans fabric SDN à racheter.
Questions fréquentes
Non. Explicitement pas. Hikube n’est pas certifié HDS. C’est un opérateur suisse nLPD pour des établissements et éditeurs qui doivent rester en Suisse. Les données restent à Genève, Gland et Lucerne.
Oui, sur demande via le contact ingénieur. Hikube ne certifie pas votre AIPD.
Il peut s’appliquer à vos traitements de données personnelles UE, même si le sous-traitant est en Suisse. L’adéquation UE-Suisse encadre le transfert. Votre juridique tranche. Nous ne sommes pas votre avocat.
Parler à un ingénieur, FR/EN. Un essai 14 jours peut suivre pour un pilote technique. Pas de self-serve immédiat sur des volumes de santé.
Non. DPA sur demande. Localisation, isolation et ISO 27001 étayent le dossier. L’AIPD reste la vôtre. Hikube n’est pas votre DPO.
Oui. MongoDB managé en Suisse, dans le VPC. Pas Atlas, pas FerretDB. Pas de SKU MySQL séparé.
Aucun chiffre de RPO public. Bloc géo-redondant, sync ou async, pas le même RPO. Pas d’IOPS publiés. Le runbook de restore reste le vôtre.
Non. Support ingénieur en français et en anglais, depuis Genève. Le site a une version allemande.
Prêt à tourner sur une infra 100 % suisse ?
14 jours d’essai, sans carte. GPU inclus.